
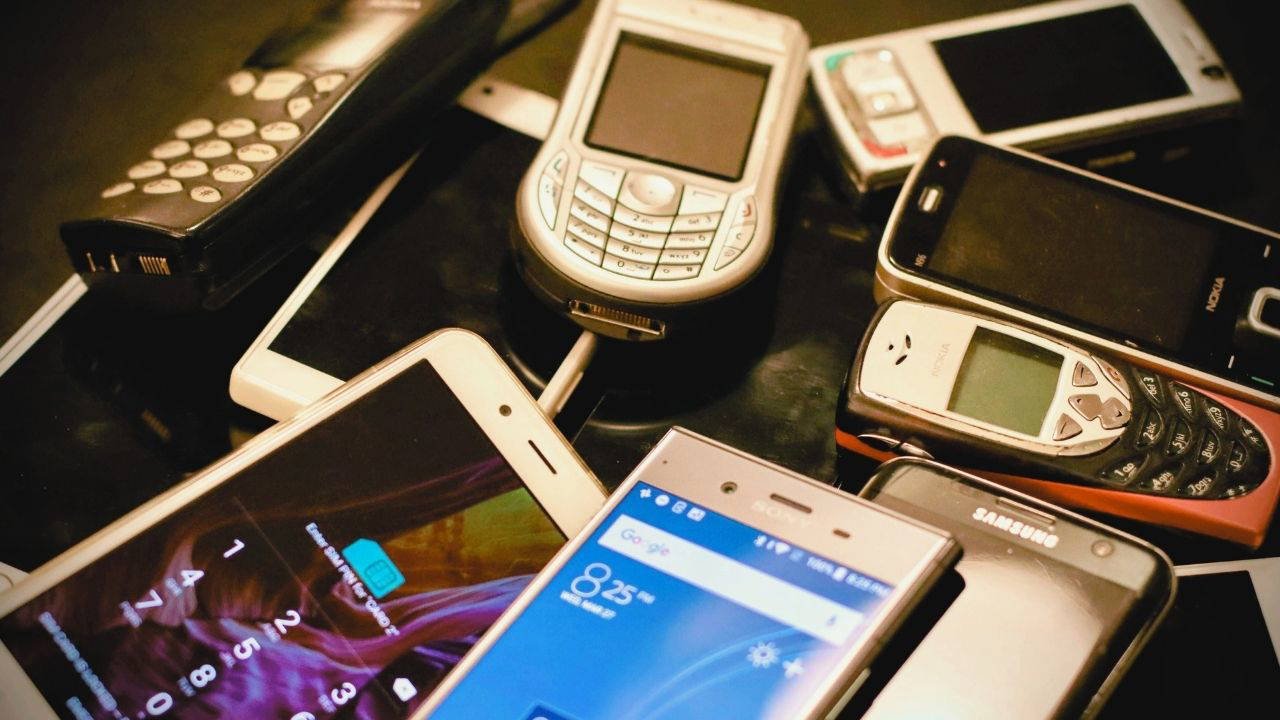
Siber saldırı korkusu eski teknolojilere dönüşü artırdı. Dünyaca tanınan bir güvenlik uzmanının yıllarca Eudora e-posta yazılımını kullanması, orduların kağıt haritaya geri dönmesi ve şirketlerin manyetik bantta yedek tutması bu eğilimin somut örnekleri arasında gösteriliyor.
BBC’ye konuşan uzmanlar, günlük işlerde hâlâ en yeni ve güncel teknolojilerin kullanılmasını öneriyor; ancak siber saldırıların sofistike hale gelmesiyle birlikte eski sistemlere ne zaman ve nasıl geçileceğini bilmek de giderek daha kritik bir hal alıyor.
Eskilik yoluyla güvenlik ne anlama geliyor?
Finlandiyalı bilgisayar güvenliği uzmanı Mikko Hyppönen, yıllarca güncelliğini yitirmiş Eudora e-posta yazılımını kullandığını belirtiyor. Hipotez, güncel rakiplerini aşırı tanıdıkları için bilgisayar korsanlarının artık bu tür eski sistemlere ilgi göstermediği yönünde. Hyppönen bu yaklaşımı “security by antiquity” (eskilik yoluyla güvenlik) olarak adlandırırken, başka kaynaklar “security by obsolescence” (modası geçmişlik yoluyla güvenlik) ifadesini kullanıyor.
Her iki tanımda da kastedilen, ilk bakışta mantığa aykırı görünse de, saldırganların ilgisini çekmediği için daha güvenli olabilen eski bir teknolojiye veya sisteme güvenmek. Hyppönen, “Saldırganların büyük çoğunluğu para kazanmaya çalışan suçlulardan oluşuyor ve sadece 50 kişinin kullandığı sistemleri hedef almaları onlar için hiç mantıklı değil” diyor.
Ordu, havacılık ve seçim sistemlerinde örnekler
Eski teknolojide ısrar etme eğilimi yalnızca yazılım dünyasıyla sınırlı değil. İngiltere merkezli düşünce kuruluşu RUSI’dan Thomas Withington, Ukrayna gibi cephe hatlarında kağıt harita ve pusulanın hâlâ kullanıldığını, çünkü bunlara elektronik müdahale yapılamadığını söylüyor. Withington bu durumu “analog dayanıklılık” olarak tanımlıyor.
İrlanda Havacılık Kurumu da benzer bir tercihle, uydu tabanlı GPS’in sinyal karıştırmaya karşı savunmasız olduğunun anlaşılması üzerine yer tabanlı radyo seyrüsefer işaretlerini kullanmaya devam etme kararı aldı. Kurum sözcüsü, Haziran ayında Irish Times’a yaptığı açıklamada bu işaretçilerin “planlı bir dayanıklılık stratejisinin parçası olarak” muhafaza edildiğini ifade etti. Benzer tartışmalar elektronik oylama makineleri üzerinden de sürüyor; Hyppönen, “Oy kullanmak demokrasimizin temel taşı, sağlayacağı faydalar bu denli küçükken zayıflatmak istemem” değerlendirmesinde bulunuyor.
Honeypot, Nokia ve eski telefonlar
California Üniversitesi’nden Profesör Matt Bishop, ekibiyle kurduğu “honeypot” tuzak sistemi için piyasaya sürüldüğünden beri defalarca güncellenmiş eski bir yazılım sürümü seçtiklerini ve sisteme hiçbir bilgisayar korsanının sızmadığını aktarıyor. Yazılımı yeni sürüme yükselttiklerinde ise tam da beklenen türden saldırılarla karşılaştıklarını söylüyor.
Benzer bir mantık bireysel cihazlara da uzanıyor. Hyppönen, tanıdığı birinin 25 yıl önce piyasaya sürülen Nokia 9210 modelini kullanmaya devam ettiğini belirtiyor. Symbian işletim sisteminde bilinen güvenlik açıkları bulunsa da modern Android veya iOS cihazlarını hedefleyen saldırıların aynı düzeyde bu telefonu hedeflemediği, onu pratikte daha az cazip hale getiriyor.
Manyetik bant veri merkezlerinde neden geri döndü?
1950’lerde icat edilmiş olmasına rağmen manyetik bant teknolojisi, veri depolama dünyasında hâlâ önemli bir rol oynuyor. Şirketler, araştırma kurumları ve devlet daireleri devasa miktardaki veriyi bant makaraları üzerinde tutmaya devam ediyor. Bantlar bilgisayar sistemlerinden ayrılıp güvenli tesislere, örneğin yeraltı mağaralarına taşınabiliyor.
Quantum CEO’su Hugues Meyrath, “Son 10-15 yıldır teyp teknolojisini ayakta tutan şey fidye yazılımları oldu” diyor. Sistemlerine erişim engellenen bir kuruluş, manyetik bant üzerine düzgün yedek almışsa en kritik verilerini kurtarabiliyor. Teybe olan ilgi, RAM maliyetlerinin hızla yükselmesiyle daha da artıyor.
| Alan | Eski tercih | Yeni alternatif | Neden korunuyor? |
|---|---|---|---|
| E-posta | Eudora | Outlook, Gmail | Saldırganların ilgisini çekmemesi |
| Seyrüsefer | Yer tabanlı radyo işaretçileri | GPS | Sinyal karıştırmaya dayanıklılık |
| Askeri navigasyon | Kağıt harita, pusula, eLoran | Uydu tabanlı GPS | Elektronik müdahale riski |
| Veri depolama | Manyetik bant | Bulut ve disk sistemleri | Fidye yazılımına karşı hava boşluğu |
Sık yapılan hatalar ve sınırları
Bu yaklaşım her durumda uygulanabilir değil. Hyppönen, en son sürüm ve tüm güvenlik yamaları yapılmış yazılımların hâlâ “en ideali” olduğunu vurguluyor. Yani eski sistemler yalnızca özel senaryolarda, güncel alternatiflerin artan riskleri nedeniyle tercih edilebilir bir seçenek haline geliyor.
Uygulamada dikkat edilmesi gereken kriterler şöyle sıralanabilir:
- Yazılım veya sistem hâlâ temel işlevi yerine getirebiliyor mu?
- Sistemden gerçek anlamda kaç kişi veya kurum etkileniyor?
- Yeni alternatif bilinen bir zafiyete mi sahip (sinyal karıştırma, fidye yazılımı gibi)?
- Eski sistem kritik süreçlerde tek başına mı çalışıyor, yoksa yedek olarak mı tutuluyor?
- Veriler fiziksel olarak taşınabilir mi ve hava boşluğu sağlanabiliyor mu?
BBC’ye konuşan uzmanlar, günlük işlerde yine en yeni ve güncel teknolojilerin önerildiğini, ancak “yeni” olanın her durumda “en iyi” anlamına gelmediğini de kabul ediyor. Rusya’nın uydu iletişimine müdahale ettiği ve GPS’in ciddi sinyal karıştırma girişimlerine maruz kaldığı Ukrayna örneği, “analog dayanıklılığın” kıymetini bir kez daha gözler önüne seriyor.
Sık Sorulan Sorular
Eskilik yoluyla güvenlik (security by antiquity) tam olarak ne demek?
Mikko Hyppönen’in tanımıyla eskilik yoluyla güvenlik, güncel rakipleri aşırı tanındığı için bilgisayar korsanlarının artık ilgi göstermediği eski bir teknolojiye veya sisteme güvenmek anlamına geliyor. Güncel yazılımlar hâlâ en ideal seçenek olarak kabul edilse de özel senaryolarda eski sistemler daha güvenli olabiliyor.
Ordular neden hâlâ kağıt harita ve pusula kullanıyor?
RUSI uzmanı Thomas Withington’a göre Ukrayna gibi cephelerde kağıt harita ve pusula, elektronik müdahaleye (sinyal karıştırma) kapalı olduğu için tercih ediliyor. Bu yaklaşım “analog dayanıklılık” olarak adlandırılıyor ve GPS gibi uydu tabanlı sistemlerin karıştırılabildiği ortamlarda kritik bir yedek işlevi görüyor.
Manyetik bant neden hâlâ veri depolamada kullanılıyor?
Quantum CEO’su Hugues Meyrath’a göre teyp teknolojisini ayakta tutan şey son 10-15 yılda fidye yazılımları oldu. Bantlar bilgisayar sistemlerinden ayrılıp güvenli tesislere taşınabildiği için hava boşluğu yaratıyor; bu da fidye yazılımı saldırılarında verilerin kurtarılmasını sağlıyor.
Yorum Yapın